KabarJakarta.com — Integrasi data pemerintah tidak cukup hanya dengan menyatukan informasi dari berbagai kementerian dan lembaga. Keamanan saat data dipertukarkan, termasuk komunikasi antar-perangkat dan sistem digital, juga harus dijamin agar informasi tidak disalahgunakan, diubah tanpa izin, atau jatuh ke tangan pihak yang tidak berwenang.
Peringatan itu disampaikan Badan Siber dan Sandi Negara (BSSN) di tengah penyusunan regulasi Satu Data Indonesia. Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN Sulistyo menilai perlindungan data perlu mencakup hubungan antarmanusia sekaligus pertukaran informasi antar-perangkat yang terhubung dalam sistem pemerintahan.
“Terkait pembahasan RUU Satu Data Indonesia, kami memberi catatan penting tentang perlunya menjamin keamanan tidak hanya antar-individu, namun juga hubungan dan pertukaran data antar-perangkat,” kata Sulistyo dalam keterangannya di Jakarta, Sabtu (3/10).
Catatan tersebut menjadi penting karena semakin banyak layanan pemerintah bergantung pada pertukaran data elektronik. Data kependudukan, bantuan sosial, kesehatan, pendidikan, hingga perencanaan pembangunan dapat saling berkaitan.
Jika pertukaran informasi tidak aman dan tidak dapat diverifikasi, kata Sulistyo; "Integrasi justru berisiko memperluas dampak kesalahan termasuk kebocoran data."
Sertifikat digital memastikan keaslian data
BSSN mendorong penggunaan sertifikat digital sebagai salah satu instrumen utama untuk membangun validitas dan kepercayaan dalam tata kelola data pemerintah. Teknologi ini membantu memastikan identitas pihak yang berkomunikasi, memverifikasi keaslian dokumen elektronik, serta mendeteksi perubahan data yang tidak semestinya melalui mekanisme tanda tangan digital.
Dengan mekanisme tersebut, instansi penerima dapat memeriksa apakah dokumen elektronik benar berasal dari pihak yang berwenang dan apakah integritasnya tetap terjaga. Namun, sertifikat digital bukan jaminan mutlak bahwa seluruh sistem bebas dari serangan.
Pengamanan tetap membutuhkan pengelolaan akses, pembaruan sistem, pemantauan ancaman, dan penanganan insiden yang memadai. Sulistyo juga mengingatkan bahwa teknologi tidak akan memberikan hasil maksimal tanpa dukungan sumber daya manusia yang kompeten.
“Keandalan sertifikat digital wajib ditopang oleh SDM yang punya kompetensi tinggi di bidang keamanan siber,” tegasnya.
Dengan begitu, pemerintah tidak cukup hanya membeli perangkat keamanan atau memasang sistem autentikasi. Petugas yang mengelola data harus memahami cara menjaga kredensial, mengatur hak akses, mengenali serangan, dan merespons insiden.
"Tanpa kesiapan tersebut, teknologi canggih akan menjadi titik lemah dalam rantai keamanan," ujarnya.
RUU disahkan, pekerjaan rumah berlanjut
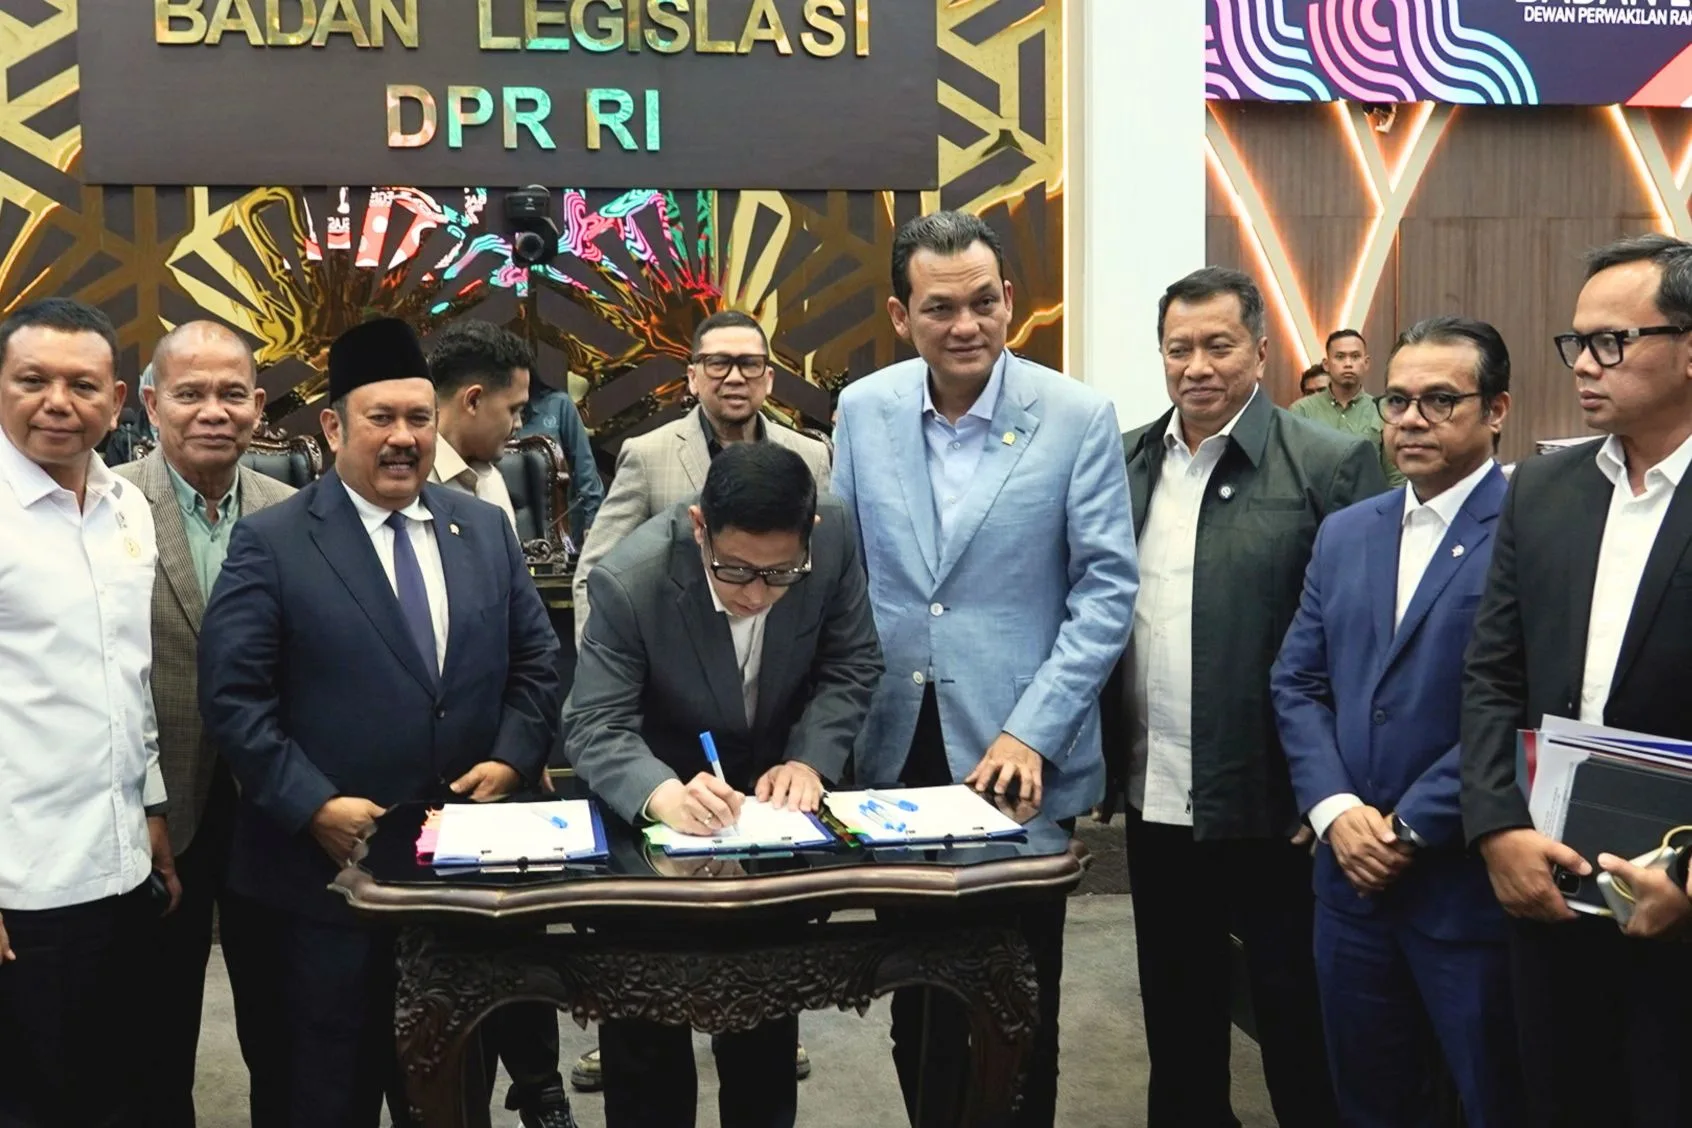
Perkembangan terbaru menunjukkan regulasi tersebut telah melewati tahap pembahasan. Setelah pemerintah menyelesaikan finalisasi Daftar Inventarisasi Masalah (DIM) pada 8 September 2026, Panitia Kerja (Panja) DPR dan pemerintah menyepakati rancangan berisi 20 bab dan 141 pasal pada 5 Oktober 2026.
Rapat Paripurna DPR kemudian mengesahkan RUU Satu Data Indonesia menjadi undang-undang pada 11 Oktober 2026. Meski demikian, tantangan utamanya belum selesai. DPR sebelumnya menyoroti persoalan pembaruan data lintas instansi dan penentuan klasifikasi keamanan.
Data yang terlambat diperbarui dapat menghasilkan gambaran keliru, sedangkan klasifikasi yang tidak jelas berisiko membuat informasi sensitif diakses pihak yang tidak berhak.
Tantangan lain ialah menyelaraskan aturan baru dengan peraturan sektoral, termasuk pembahasan RUU Statistik. Ketua Baleg DPR Bob Hasan menegaskan perlunya aturan yang memiliki kebaruan dan tidak bertentangan dengan undang-undang lain.
Berbagi data bukan berarti bebas mengakses
Undang-undang ini mengatur sejumlah mekanisme yang menentukan bagaimana data pemerintah dikelola dan digunakan. Berbagi pakai data berarti instansi dapat memanfaatkan data yang dikelola instansi lain untuk kepentingan yang sah.
Misalnya mencocokkan data penerima bantuan sosial agar penyaluran lebih tepat sasaran. Akses data mengatur siapa yang boleh melihat atau menggunakan informasi tertentu, berdasarkan kewenangan dan klasifikasi keamanan.
Sementara itu, transfer data berkaitan dengan pemindahan informasi dari satu sistem atau pihak ke pihak lain. Proses ini perlu memiliki prosedur dan pengamanan yang jelas, terutama ketika melibatkan data pribadi atau informasi terbatas.
Adapun pengawasan dan penyelesaian sengketa diperlukan untuk memastikan aturan dipatuhi serta menyediakan mekanisme penanganan ketika terjadi perbedaan data, perselisihan kewenangan, atau persoalan pemanfaatan informasi. Dengan begitu, integrasi tidak berhenti pada kemampuan sistem untuk saling terhubung, tetapi juga memiliki pertanggungjawaban yang jelas.
Kepercayaan publik menjadi taruhan
Anggota Baleg DPR Ledia Hanifa Amalia mengingatkan bahwa integrasi tidak berarti seluruh data dapat dipertukarkan secara bebas. Data tetap memiliki klasifikasi terbuka, terbatas, dan tertutup, serta harus mengikuti ketentuan perlindungan data pribadi.
Di sinilah keamanan siber berkaitan langsung dengan kedaulatan data. Pemerintah harus mampu menentukan siapa yang mengakses data, untuk tujuan apa data digunakan, dan bagaimana informasi tersebut dilindungi.
Kepercayaan publik akan sulit tumbuh jika integrasi justru meningkatkan risiko penyalahgunaan atau kebocoran. Pengesahan undang-undang menjadi langkah awal.
Tantangan berikutnya adalah memastikan standar keamanan diterapkan secara konsisten, sertifikat digital didukung tenaga ahli, dan setiap instansi bertanggung jawab atas data yang dikelolanya. Tanpa itu, cita-cita membangun satu sumber data nasional yang akurat dan tepercaya akan sulit diwujudkan.